NIS-2 Beratung: Recht trifft auf IT
- Individuelle Betroffenheitsprüfung nach BSI-Vorgaben
- Von der Analyse bis zur NIS2-konformen Umsetzung
- Zertifizierte Experten für Informationssicherheit
Über 1000 Kunden vertrauen uns


Unsere Spezialisten beraten Sie zu NIS-2 und der Implementierung
Unser erfahrenes Team unterstützt Sie bei der Umsetzung der NIS-2-Richtlinie mit praxisnahen Lösungen – von der Implementierung von Sicherheitsrichtlinien und technischen Kontrollen bis hin zu gezielten Schulungsmaßnahmen. Nach einer fundierten Ist-Analyse Ihrer Cybersicherheitslage entwickeln unsere Consultants individuelle Strategien und Maßnahmen, die optimal auf Ihr Unternehmen zugeschnitten sind.
So stärken wir Ihre Cybersicherheit nachhaltig und sorgen für die effiziente Umsetzung aller NIS-2-Anforderungen.
Mit unserer Unterstützung sind Sie optimal geschützt und erfüllen die aktuellen Compliance-Standards des neuen BSIG (Gesetz über das Bundesamt für Sicherheit in der Informationstechnik), das die NIS-2-Richtlinie in deutsches Recht umsetzt. Zusätzlich begleiten wir Sie bei der Einführung oder Weiterentwicklung eines Informationssicherheitsmanagementsystems (ISMS), damit Ihre Sicherheitsmaßnahmen kontinuierlich überwacht und verbessert werden.
Cybersicherheit ist Chefsache: Profitieren Sie von unserer NIS-2 Erfahrung und machen Sie Ihr Unternehmen fit für die Zukunft.
Unsere Consultants für NIS-2
Unsere Beraterinnen und Berater für Informationssicherheit und NIS-2-Compliance bringen tiefes Fachwissen aus langjähriger Praxis mit. Wir kennen die Herausforderungen, vor denen Unternehmen bei der Umsetzung regulatorischer Anforderungen stehen – und wir wissen, wie man sie pragmatisch löst. Unser interdisziplinäres Team vereint juristische, technische und organisatorische Kompetenz für eine ganzheitliche NIS-2 Beratung aus einer Hand.
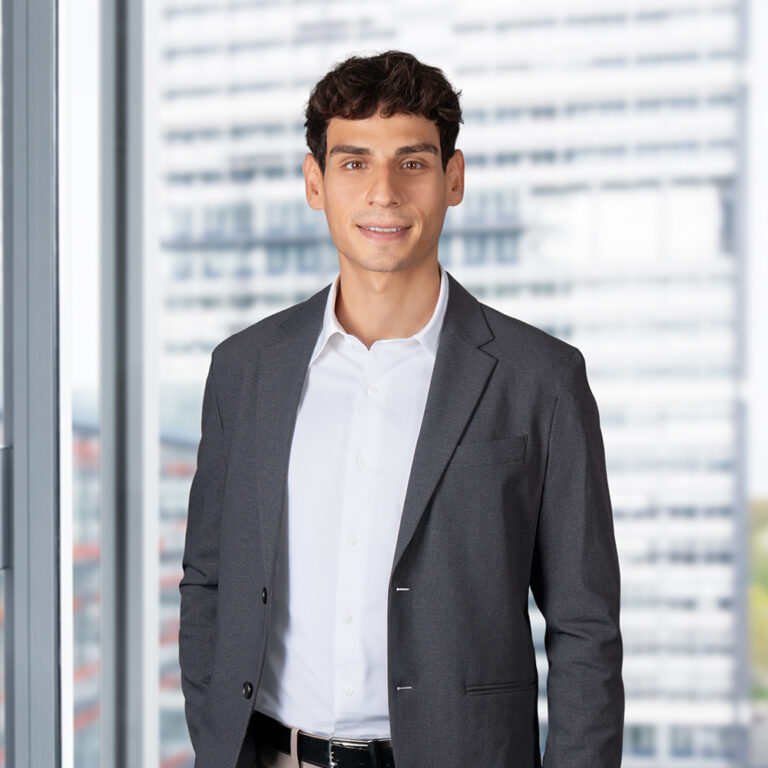
Malik Yildirim, B.Sc.
Consultant Informationssicherheit
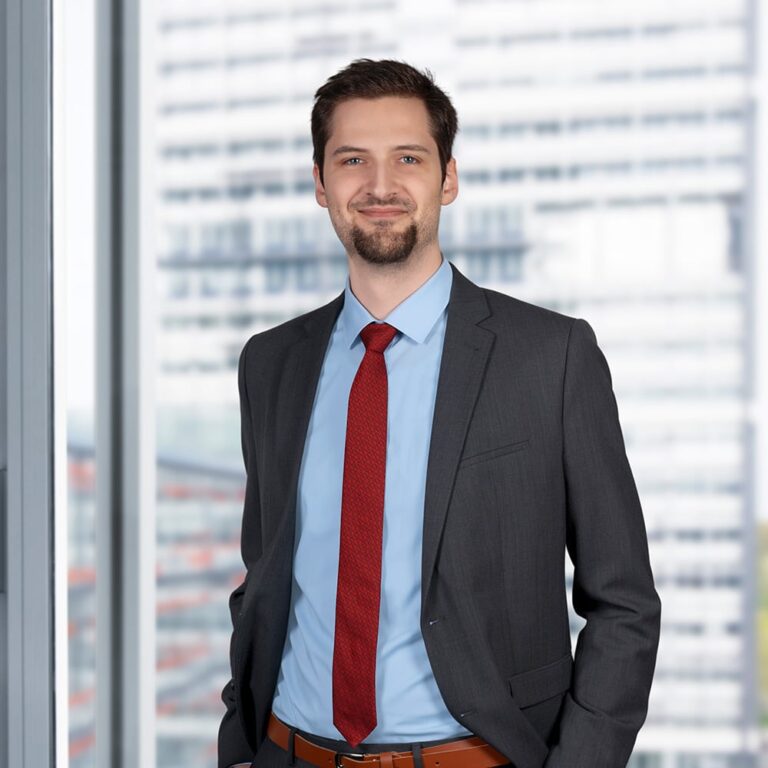
Nico Wördenweber, M.Sc.
Consultant Informationssicherheit
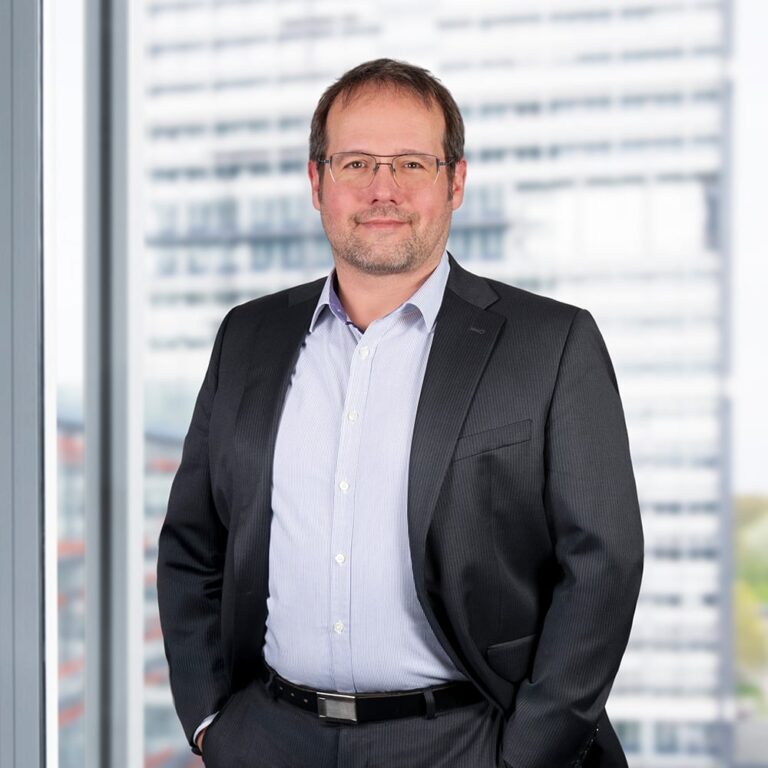
Thomas Roeske
Consultant Informationssicherheit
Sandra Decosas, LL.B.
Consultant Informationssicherheit
Tobias Carlsen, M.Sc.
Consultant Informationssicherheit
Ralf Lüneburg
Consultant Informationssicherheit
Robert Geißler
Consultant Informationssicherheit
70+


Und viele weitere Consultants
Das NIS-2 Umsetzungsgesetz ist in Kraft
Am 06.12.2025 ist das Gesetz zur Umsetzung der NIS-2-Richtlinie der EU in Kraft getreten und damit eine erhebliche Modernisierung des Cybersicherheitsrechts. Dadurch wurde das Gesetz über das Bundesamt für Sicherheit in der Informationstechnik (BSIG) angepasst und deutlich verschärft. Unternehmen sind jetzt verpflichtet, umfassende technische und organisatorische Maßnahmen zum Schutz ihrer IT‑Systeme zu ergreifen und Sicherheitsvorfälle zeitnah zu melden. Die neuen Vorgaben betreffen zahlreiche Branchen und erhöhen die Anforderungen und Haftungsrisiken der Geschäftsleitung deutlich.
- Verbindliche Cybersicherheitsmaßnahmen für Unternehmen
- Meldepflicht bei IT‑Sicherheitsvorfälle
- Erhöhte Verantwortung und Haftung der Geschäftsleitung
Ralf Lüneburg
Consultant Informationssicherheit
Ich berate Sie gerne
Rufen Sie uns an oder schreiben Sie uns über das Kontaktformular.
Welche Unternehmen sollten eine NIS-2 Beratung in Anspruch nehmen?
Die NIS-2-Richtlinie betrifft zahlreiche Unternehmen aus unterschiedlichen Branchen – insbesondere Betreiber kritischer Infrastrukturen, IT‑Dienstleister, Energieversorger, Gesundheits- und Transportwesen sowie viele weitere Organisationen, die digitale Dienste bereitstellen. Die Betroffenheit richtet sich nach Sektor, Mitarbeiteranzahl und Umsatz. Eine professionelle NIS-2-Beratung hilft Ihnen, Risiken zu erkennen, gesetzliche Vorgaben zu erfüllen und Ihre Cybersicherheit gezielt zu stärken
- Gilt für viele Branchen und Unternehmensgrößen
- Pflicht zur Umsetzung neuer Cybersicherheitsstandards
- Beratung hilft, Risiken zu minimieren und Compliance sicherzustellen
Durch uns ganzheitlich beraten
Dank unserer einzigartigen Kombination aus Informationssicherheits-Know-how, IT‑Forensik und juristischem Fachwissen bieten wir Unternehmen eine umfassende 360°-Beratung. Bereits seit 20 Jahren sind wir deutschlandweit in allen Branchen vertreten
Managed ISMS
Ein Managed ISMS ist ein extern betreutes Informationssicherheitsmanagementsystem, das Unternehmen dabei unterstützt, ihre IT‑Sicherheit kontinuierlich und professionell zu steuern. Wir begleiten Sie in der Funktion als externer Informationssicherheitsbeauftragter dabei, die notwendigen IT‑Sicherheitsprozesse aufzubauen, zu etablieren und zu lenken. Statt das ISMS ausschließlich mit internen Ressourcen aufzubauen und zu betreiben, übernehmen wir als erfahrener Dienstleister für Informationssicherheit die Implementierung, Pflege und Weiterentwicklung aller sicherheitsrelevanten Prozesse. So profitieren Sie als Unternehmen von aktuellem Know-how, klaren Strukturen und einer effizienten Umsetzung gesetzlicher Anforderungen – beispielsweise nach ISO 27001 oder im Rahmen der NIS-2-Richtlinie.
Mit unserem externen Informationssicherheitsbeauftragten sind Sie jederzeit optimal geschützt und vorbereitet für den Ernstfall:
- Entlastung der internen IT und Security-Teams
- Regelmäßige Aktualisierung und Anpassung an neue Bedrohungen
- Transparente Prozesse und klare Verantwortlichkeiten
- Schnelle Reaktion auf Sicherheitsvorfälle durch unsere IT‑Forensik
- Aufbau und Implementierung eines ISMS
- Sicherstellung von Compliance und Zertifizierungsfähigkeit
Warum lohnt sich eine NIS-2 Beratung?
Die Anforderungen der NIS-2-Richtlinie sind komplex und betreffen zahlreiche Bereiche Ihres Unternehmens. Eine professionelle NIS-2 Beratung hilft Ihnen, alle gesetzlichen Vorgaben effizient und praxisnah umzusetzen. Sie erhalten individuelle Handlungsempfehlungen, vermeiden Haftungsrisiken und stärken Ihre Cybersicherheit nachhaltig. So sind Sie optimal auf Prüfungen und Audits vorbereitet und schützen Ihr Unternehmen vor finanziellen Schäden und Reputationsverlust. Mit der umfassenden Erfahrung unseres ISMS-Teams setzen Sie die NIS-2-Anforderungen effizient und rechtssicher um.
Das richtige Vorgehen, um Fallstricke zu vermeiden
- Ist-Analyse der IT‑Sicherheitsmaßnahmen:
Durch eine gründliche Analyse stellen wir sicher, dass keine wichtigen Schwachstellen übersehen werden. - Risiken und Schwachstellen identifizieren und bewerten:
Gemeinsam mit Ihnen definieren wir klare Verantwortlichkeiten, um sicherzustellen, dass Risiken konsequent adressiert werden. - Maßnahmenplan zur Erfüllung der NIS-2-Anforderungen entwickeln und umsetzen:
Für eine reibungslose Umsetzung und Nachweisbarkeit stellen wir eine vollständige und aktuelle Dokumentation sicher. - Schulung und Sensibilisierung der Mitarbeitenden und Geschäftsleitung:
Wir führen gezielte Schulungen durch, damit menschliche Fehler und mangelnde Awareness gar nicht erst entstehen. - Regelmäßige Überprüfung und Anpassung der Sicherheitsmaßnahmen:
Mit unserer Unterstützung werden Sicherheitsmaßnahmen laufend angepasst, sodass neue Bedrohungen frühzeitig erkannt werden. - Dokumentation und Meldepflichten beachten:
Wir begleiten Sie dabei, Sicherheitsvorfälle korrekt zu melden und rechtliche Konsequenzen zu vermeiden.
Ralf Lüneburg
Consultant Informationssicherheit
Kostenlose Erstberatung
Gerne beantworten wir Ihre Fragen. Schreiben Sie uns gerne über unser Kontaktformular.

Die Vorteile einer Beratung mit intersoft consulting


Ausgezeichnet durch Zertifizierungen & Mitgliedschaften
Nach jahrelanger Arbeit im Bereich Informationssicherheit können wir eine Vielzahl an Zertifizierungen und Mitgliedschaften vorweisen.


Wie können wir bei der NIS-2 Umsetzung helfen?
Unsere 360°-Beratung begleitet Sie durch den gesamten NIS-2-Umsetzungsprozess mit praxisnahen Lösungen – effizient, effektiv und ohne Beeinträchtigung Ihrer betrieblichen Abläufe. Profitieren Sie von unserem interdisziplinären Know-how in Informationssicherheit, IT‑Forensik und Recht für eine ganzheitliche und zukunftssichere Compliance.


Ralf Lüneburg
Consultant Informationssicherheit
Kostenlose Erstberatung
Gerne beantworten wir Ihre Fragen. Schreiben Sie uns gerne über unser Kontaktformular.
Die NIS-2 Schulung für Mitarbeitende
Mit der NIS-2-Richtlinie steigen die Anforderungen an die Cybersicherheit in Unternehmen deutlich. Gut informierte und sensibilisierte Mitarbeitende sind entscheidend, um Sicherheitsrisiken zu minimieren und gesetzliche Vorgaben zuverlässig umzusetzen.
Wir unterstützen Sie dabei mit verschiedenen Informationssicherheits-Trainings und Awareness-Schulungen: individuell, persönlich oder remote sowie mit unserer Software Guardileo-Trainer. In unseren Schulungen vermitteln wir die Grundlagen der Informationssicherheit und stärken das Bewusstsein für aktuelle Bedrohungen.
Ergänzend zur allgemeinen Schulung bieten wir die verpflichtende Schulung für Geschäftsleitungen gemäß § 38 BSIG an. Diese Schulung behandelt spezifische Inhalte wie NIS-2-Anforderungen, Risikomanagement und weitere relevante Themen. Sie eignet sich nicht nur für Geschäftsleitungen, sondern auch hervorragend für Fach- und Führungskräfte. Setzen Sie auf praxisnahe und zielgruppengerechte Schulungen, um Ihr Unternehmen optimal auf die aktuellen Herausforderungen der Cybersicherheit vorzubereiten.
- Verständliche Einführung in die Informationssicherheit
- Konkrete Handlungsempfehlungen für mehr Sicherheit im Unternehmen
- Interaktive Schulung mit Beispielen aus der Praxis
- Sensibilisierung für aktuelle Cyberrisiken und Meldepflichten
Die Haftung der Geschäftsleitung
Mit der NIS-2-Richtlinie rückt die Verantwortung der Geschäftsleitung für die Cybersicherheit des Unternehmens deutlich in den Fokus. Das neue BSIG (Bundesamt für Sicherheit in der Informationstechnik Gesetz, angepasst durch die NIS-2-Umsetzung) sieht vor, dass Geschäftsführende, Vorstände und andere Leitungsorgane persönlich für Verstöße gegen die gesetzlichen Anforderungen zur IT‑ und Cybersicherheit haftbar gemacht werden können. Sie sind verpflichtet, angemessene technische und organisatorische Maßnahmen zu ergreifen, um Sicherheitsvorfälle zu verhindern und alle gesetzlichen Vorgaben einzuhalten. Dies beinhaltet auch die Schulungspflicht nach § 38 BSIG.
Bei Verstößen drohen neben der persönlichen Haftung auch empfindliche Bußgelder – je nach Schwere bis zu 10 Millionen Euro oder 2 % des weltweiten Jahresumsatzes. Wir unterstützen Sie dabei, Ihre Pflichten zu erfüllen, Risiken zu minimieren und Ihr Unternehmen rechtssicher aufzustellen, damit Ihre Compliance jederzeit gewährleistet ist.
- Erhöhte Verantwortung der Geschäftsleitung
- Persönliche Haftung und hohe Bußgelder
- Pflicht zu technischen und organisatorischen Maßnahmen
NIS-2 Schulung für die Geschäftsleitung
- Überblick über die wichtigsten Pflichten und Haftungsfragen
- Konkrete Handlungsempfehlungen für die Umsetzung der NIS-2-Anforderungen
- Austausch mit Expert:innen und individuelle Fragerunde
Häufige Fragen zur NIS-2 Beratung
Wissenswertes zur Informationssicherheit
Wie Sie sensible Daten und Systeme zuverlässig schützen, fundiert erklärt und praxisnah aufbereitet.