


Incident Response: Soforthilfe bei Cyberangriffen durch zertifizierte Experten
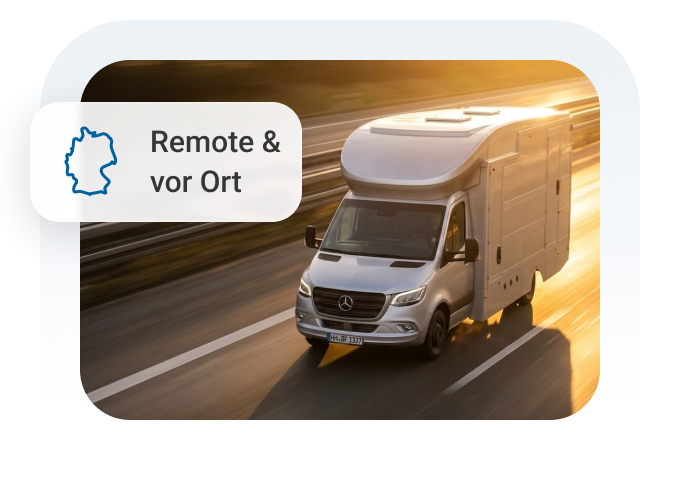
- 24/7 erreichbar – vor Ort und remote
- BSI-anerkannter APT-Response-Dienstleister
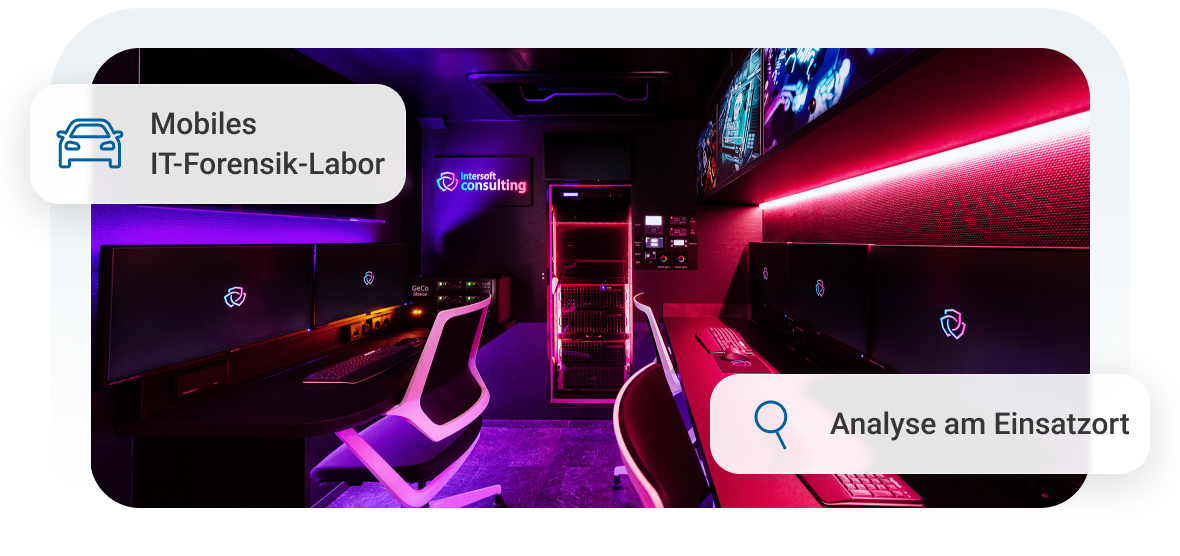
- Europas modernstes mobiles IT‑Forensik-Labor DEVIL
Über 1000+ Kunden vertrauen uns


Wann spricht man von einem Incident-Response-Fall?
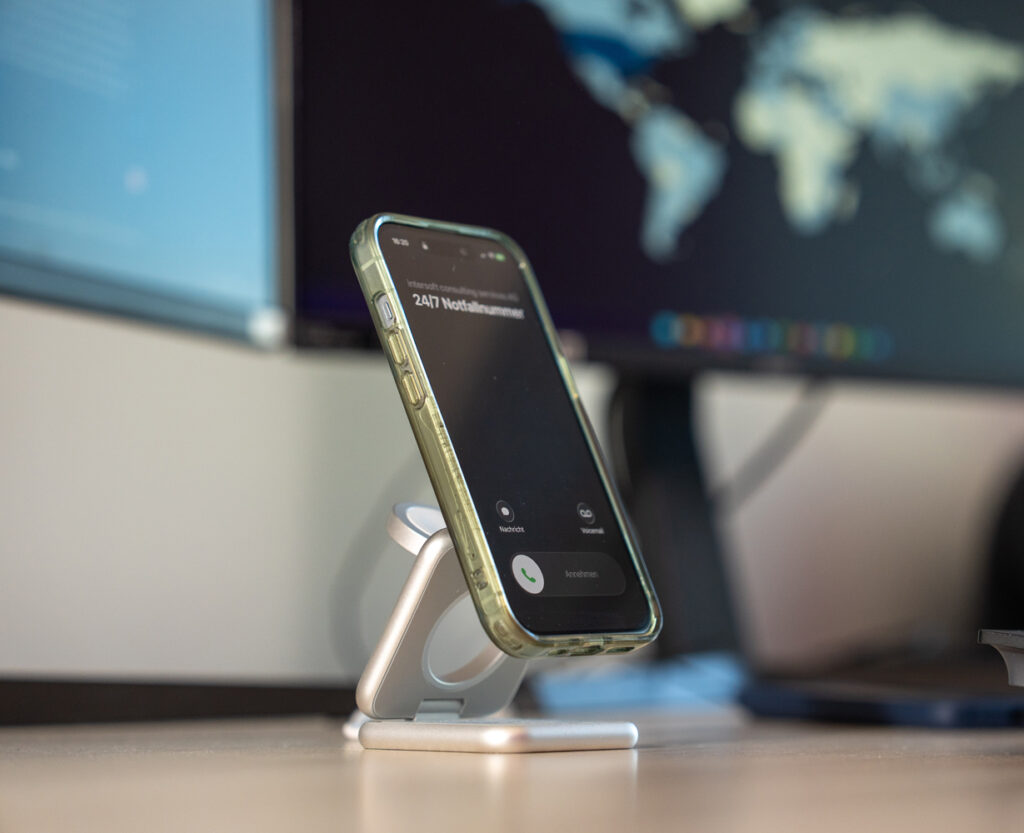
Digital Forensics und Incident Response (DFIR) verbinden digitale Spurensicherung mit der sofortigen Reaktion auf IT‑Sicherheitsvorfälle wie Ransomware-Angriffe oder Cyberattacken. Doch was ist ein IT‑Sicherheitsvorfall? Ein IT‑Sicherheitsvorfall liegt vor, wenn eines der Schutzziele der Informationssicherheit: Vertraulichkeit, Integrität oder Verfügbarkeit verletzt wird. Solche Vorfälle können die wirtschaftliche Lage eines Unternehmens stark bedrohen. Wenn Ihr Unternehmen gehackt wurde, sind wir als vom BSI anerkannter APT-Response-Dienstleister der richtige Ansprechpartner.
Ob gezielte Attacke oder breit gestreuter Angriff – unser Incident Response Team übernimmt die vollständige Koordination vom ersten Anruf bis zur Rückkehr in den Normalbetrieb. Dabei arbeiten wir eng mit Ihrer IT‑Abteilung, der Geschäftsführung und bei Bedarf mit Behörden und Versicherungen zusammen. Unser Ziel: maximale Transparenz bei minimaler Betriebsunterbrechung.
So unterstützen wir Sie im Bereich Incident Response
Bei einem IT‑Sicherheitsvorfall zählt jede Minute. Sie brauchen einen Partner, der sofort handlungsfähig ist und die nötige Expertise mitbringt, um den Schaden zu begrenzen. intersoft consulting services vereint technische Spitzenleistung mit jahrelanger Praxiserfahrung im Bereich IT‑Forensik und Incident Response Management.

IT‑Notfall-Hotline: 24/7 für Unternehmen
Rufen Sie uns unter der IT‑Notfall-Hotline 0180 622 124 6 an. Wir bieten sofortige IT‑Notfall-Soforthilfe bei Hackerangriffen. Unser Incident Response Team steht Ihnen rund um die Uhr zur Verfügung – vor Ort und remote.

Erfahrung in Lösegeldverhandlungen
Bei Ransomware-Angriffen verfügen wir über umfassende Erfahrung in Verhandlungen mit Tätern. Wir begleiten Sie strategisch durch die Kommunikation und helfen, die bestmögliche Lösung für Ihr Unternehmen zu erzielen.

Ihr Dienstleister bei Cyberangriffen
Als APT-Dienstleister helfen wir Ihnen dabei, den Betrieb so schnell wie möglich nach einem Cyberangriff wieder vollständig und sicher aufzunehmen.

Alternative IT‑Arbeitsumgebung
Damit Ihr Geschäftsbetrieb während der Analyse nicht stillsteht, richten wir bei Bedarf eine provisorische IT‑Arbeitsumgebung vor Ort ein. So bleiben Sie für Kunden und Partner erreichbar.
Joanna Lang-Recht, M.Eng., M.A.
Director IT Forensics
Ich berate Sie gerne
Rufen Sie uns an oder schreiben Sie uns über das Kontaktformular.
Optimal vorbereitet auf den Ernstfall
Cyberangriffe treffen Unternehmen oft unerwartet – und die Auswirkungen sind gravierend: Betriebsunterbrechungen, Datenverlust und finanzielle Schäden. Wer erst im Ernstfall nach Lösungen sucht, verliert wertvolle Zeit. Mit der richtigen Vorbereitung lassen sich Reaktionszeiten verkürzen und Schäden gezielt begrenzen.
Wir unterstützen Sie dabei, die Weichen frühzeitig zu stellen: mit einem dokumentierten Incident Response Plan, einem einsatzbereiten CSIRT und einem Retainer-Modell, das im Notfall sofort greift. So sind Prozesse, Zuständigkeiten und Kommunikationswege bereits geklärt, wenn es darauf ankommt.
Unsere Incident Response Leistungen im Überblick
Im Ernstfall greifen unsere Incident Response Services nahtlos ineinander. Ob akute Soforthilfe oder präventive Vorbereitung – wir bieten Ihnen ein umfassendes Leistungsspektrum, das auf jahrelanger Erfahrung in der IT‑Forensik basiert.
IT‑Soforthilfe vor Ort und Remote
Bei einem akuten Sicherheitsvorfall sind wir innerhalb kürzester Zeit vor Ort oder remote verfügbar. Über unsere 24/7 IT‑Notfallhilfe erreichen Sie unser Incident Response Team rund um die Uhr.
Incident Handling bei Ransomware-Angriffen
Bei Ransomware-Angriffen unterstützen wir Sie bei der Kommunikation mit den Tätern und der strategischen Entscheidungsfindung. Unser erfahrenes Team begleitet Sie durch jede Phase der Krisenbewältigung.
Komplettes Incident Response Management
Von der Identifikation über die Eindämmung bis zur Wiederherstellung übernehmen wir das vollständige Management. Wir koordinieren alle beteiligten Parteien und sorgen für einen strukturierten Ablauf.
Identifizierung und Analyse des Einfalltors
Wir rekonstruieren den gesamten Angriffsweg und ermitteln die Tragweite des Vorfalls. So erhalten Sie eine belastbare Grundlage für weitere Entscheidungen und präventive Maßnahmen.
Dokumentation und Handlungsempfehlungen
Jeder Vorfall wird lückenlos dokumentiert und forensisch ausgewertet. Daraus leiten wir konkrete Handlungsempfehlungen ab, die Ihre Sicherheitslage nachhaltig verbessern.
Auswertung und Nachbereitung
Sicherheitsvorfälle werden von uns standardisiert nachbereitet. Der gesamte Vorfall wird im Detail geprüft, um Konsequenzen und Verbesserungen für die IT‑Sicherheit Ihres Unternehmens abzuleiten und zukünftige Vorfälle zu verhindern.
IT‑Notfälle: Ist Ihr Unternehmen ausreichend geschützt?
Unzureichend geschützte Systeme bieten Cyberkriminellen zahlreiche Angriffsmöglichkeiten, um sensible Daten auszuspähen und Geräte oder Prozesse zu sabotieren. Dabei muss Ihr Unternehmen alle potenziellen Schwachpunkte absichern, während einem Angreifer eine einzige Sicherheitslücke genügt.
Wir helfen Ihnen, die nötigen Vorbereitungen zu treffen, um im Ernstfall die Handlungsfähigkeit zu behalten.
Ein umfassendes Sicherheitskonzept umfasst:
- Einen dokumentierten Incident Response Plan mit klaren Rollen und Verantwortlichkeiten
- Ein einsatzbereites CSIRT – Computer Security Incident Response Team
- Einen Incident Response Retainer für langfristige Unterstützung im Ernstfall
- Regelmäßige Schulungen und Überwachungs- und Protokollierungssysteme
Incident Response Team im Vergleich
Andere Anbieter für Incident Response
- Setzen auf standardisierte Abläufe ohne Abstimmung auf Ihre spezifische IT‑Landschaft und Branche
- Verfügen über keine behördliche Anerkennung oder vergleichbare Zertifizierungen im Bereich APT-Response
- Beschränken forensische Analysen auf remote-Möglichkeiten ohne mobile Einsatzfähigkeit
- Betrachten IT‑Sicherheitsvorfälle rein technisch und vernachlässigen rechtliche Aspekte wie Meldepflichten
intersoft consulting für Incident Response
- Ihr Unternehmen erhält ein dediziertes CSIRT, das Ihre Systeme, Prozesse und Risikosituation im Detail erfasst
- BSI-anerkannter und qualifizierter APT-Response-Dienstleister mit umfangreichen Mehrfachzertifizierungen
- Mit dem DEVIL – einem der fortschrittlichsten mobilen IT‑Forensik-Labore Europas – analysieren wir Daten direkt vor Ort
- Interdisziplinäres Team aus IT‑Forensikern, Incident Handler und Security-Spezialisten arbeitet an Ihrem Fall
Unsere Incident Responder
Zertifizierte Expertise mit persönlichem Ansatz – für Sie vor Ort
Hinter jedem erfolgreichen Incident Response Einsatz steht ein eingespieltes Team mit unterschiedlichen Kompetenzen. Unsere Beraterinnen und Berater bringen langjährige Praxiserfahrung mit und kennen die typischen Angriffsszenarien jeder Branche. Ob KMU oder Konzern : Wir passen unseren Einsatz individuell an Ihre Unternehmensstruktur an.
Unser Expertenteam setzt sich aus qualifizierten und zertifizierten IT‑Forensikern, IT‑Security-Spezialisten sowie Krisenmanagern zusammen. Unsere IT‑Forensiker weisen umfangreiche Mehrfachzertifizierungen vor und besitzen dadurch eine herausragende Fachkompetenz. Regelmäßige Fort- und Weiterbildungen gewährleisten, dass sie den Anforderungen des dynamischen Bereichs Digital Forensics und Incident Response jederzeit gerecht werden.
Durch unser effizientes und sicheres Vorgehen reduzieren wir die Ausfallzeiten Ihrer Systeme und minimieren die finanziellen Schäden. Wir haben uns darauf spezialisiert, Unternehmen in kritischen Situationen schnell und effizient zu unterstützen – denn wir verstehen, dass jede Minute zählt, wenn Ihre Systeme kompromittiert wurden.


Deutschlandweit vor Ort
Joanna Lang-Recht, M.Eng., M.A.
Director IT Forensics
Kostenlose Erstberatung
Gerne beantworten wir Ihre Fragen. Schreiben Sie uns gerne über unser Kontaktformular.



Ausgezeichnet durch Zertifizierungen & Mitgliedschaften
Nach jahrelanger Arbeit im Bereich IT‑Forensik können wir eine Vielzahl an Zertifizierungen und Mitgliedschaften vorweisen.


Ihre Vorteile bei intersoft consulting
Mit intersoft consulting services als Ihrem Incident Response Partner profitieren Sie von klaren Vorteilen. Dank unserer langjährigen Erfahrung können wir im Ernstfall sofort handeln und gleichzeitig Ihre internen Ressourcen entlasten.
Die wichtigsten Phasen bei der Incident Response
Vorbereitung und Identifikation
Als Hilfe bei einem Cyberangriff verschafft sich unser Incident Response Team einen Überblick über die vorherrschende Situation und die zu analysierenden Systeme. Anschließend identifizieren wir das Problem und die damit verbundene Tragweite. Dabei geht es vorrangig um das Erkennen von Schadsoftware, lateralen Bewegungen und gesammelten Daten.
In dieser Phase klärt unser Team, welche Systeme betroffen sind, wann der Vorfall aufgetreten ist und welche Auswirkungen aktuell bestehen. Diese gesammelten Informationen bilden die Grundlage für alle weiteren Maßnahmen.
Eindämmung und Schadensbegrenzung
Darauf folgt die Phase der Eindämmung und des Wissenserwerbs, in welcher erkennbar wird, welche Datenexfiltration stattgefunden hat. Schnelles und sicheres Handeln ist gefordert – denn unüberlegte Aktionen können wichtige Spuren vernichten.
Kurzfristig werden betroffene Systeme isoliert und kompromittierte Benutzerkonten blockiert. Langfristig implementieren wir Zugangskontrollen und bereiten die Wiederherstellung vor. Alle Schritte werden sorgfältig dokumentiert.
Beseitigung der Bedrohung
In dieser Phase eliminiert unser Team die Ursache des Angriffs vollständig. Zunächst identifizieren wir die Grundursache. Anschließend entfernen wir Malware, Backdoors und schädliche Konten, schließen Sicherheitslücken durch Patches und Updates und überwachen Systeme sowie alle Applikationen auf Veränderungen.
Nach einem Angriff müssen alle Zugangsdaten auf den betroffenen Komponenten geändert werden, bevor sie wieder in Betrieb genommen werden.
Wiederherstellung der Daten und Systeme
Diese Phase konzentriert sich auf die Rückkehr zum Normalbetrieb. Im Vordergrund steht, dass sich die befallenen Systeme schnellstmöglich und nachhaltig erholen. Dazu gehören die Wiederherstellung der Originaldaten, die schrittweise Wiederinbetriebnahme mit gründlichen Tests, die Nutzung unveränderlicher Backups bei Ransomware-Angriffen sowie Penetrationstests an betroffenen Komponenten vor dem Wiedereinsatz.
Eine kontinuierliche Überwachung der wiederhergestellten Systeme ist unerlässlich, um sicherzustellen, dass keine Spuren des Angriffs mehr vorhanden sind.
Erholung und Nachbereitung
Die letzte Phase umfasst die Dokumentation, Zusammenfassung und Nachbereitung. Sicherheitsvorfälle werden standardisiert nachbereitet, um Konsequenzen und Verbesserungen für die Informationssicherheit Ihres Unternehmens abzuleiten.
Dabei wird geprüft, wie schnell die Vorfälle erkannt und behoben wurden, ob die Meldewege funktionierten, ob ausreichend Informationen für die Bewertung verfügbar waren und ob die Detektionsmaßnahmen wirksam waren. Falls gewünscht, unterstützen wir auch bei präventiven Maßnahmen.
Joanna Lang-Recht, M.Eng., M.A.
Director IT Forensics
Ich berate Sie gerne
Rufen Sie uns an oder schreiben Sie uns über das Kontaktformular.
Unser mobiles IT‑Forensik-Labor
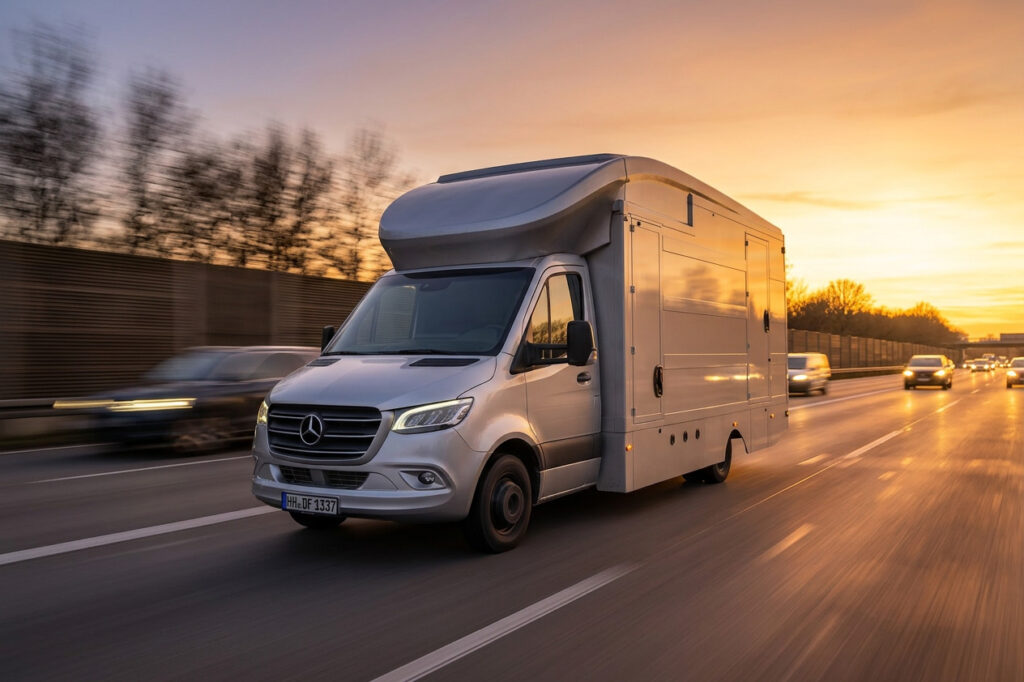
Neben unseren zwei stationären Laboren haben wir für noch mehr Rechenleistung und Speicherkapazität den DEVIL. Der Name steht für Digital Evidence Validation & Investigation Lab und damit für ein hochmodernes Fahrzeug für die extrem schnelle Datenbeschaffung und Analyse, welches zu den fortschrittlichsten mobilen IT‑Forensik-Laboren in Europa zählt. Es wurde für den schnellen und effizienten Einsatz vor Ort konzipiert – auch im industriellen Umfeld.
Um Ihre digitale Sicherheit zu gewährleisten, setzen wir ausschließlich auf erstklassige technische Ausrüstung. Lassen Sie sich selbst davon überzeugen und werfen Sie mit uns einen Blick hinter die Kulissen.
Wie entstehen IT‑Sicherheitsvorfälle und Cyberattacken?
In der modernen digitalen Welt nehmen Cybersicherheitsbedrohungen kontinuierlich zu und werden komplexer. Diese Bedrohungen können zu schwerwiegenden IT‑Sicherheitsvorfällen führen, die erhebliche finanzielle Verluste verursachen und existenzbedrohend sein können. Sowohl Unternehmen jeder Größe als auch Privatpersonen können betroffen sein.


Meldepflichten bei IT‑Sicherheitsvorfällen – Wen müssen Sie benachrichtigen?
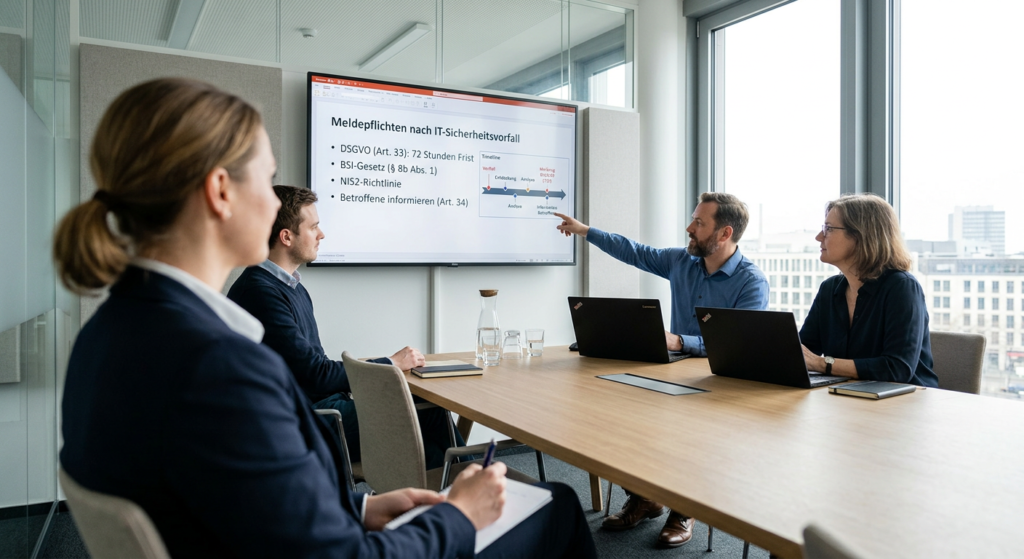
Häufig stellt sich bei IT‑Sicherheitsvorfällen die Frage, wer alles betroffen sein könnte und wen es daher frühzeitig zu benachrichtigen gilt. Oftmals werden die direkten Auswirkungen erkannt, die längerfristigen Folgen jedoch unterschätzt.
Abhängig von der Art des Vorfalls können unterschiedliche Meldepflichten greifen: Die DSGVO schreibt eine Meldung an die Datenschutzbehörde innerhalb von 72 Stunden vor, das BSI-Gesetz verpflichtet KRITIS-Betreiber zur unverzüglichen Meldung, und NIS2 erweitert diesen Kreis erheblich. Wir prüfen für Sie, welche Fristen gelten, ob eine Strafanzeige sinnvoll ist und wie Sie Betroffene rechtssicher informieren. So vermeiden Sie Bußgelder und schützen gleichzeitig Ihre Reputation.
Joanna Lang-Recht, M.Eng., M.A.
Director IT Forensics
Kostenlose Erstberatung
Gerne beantworten wir Ihre Fragen. Schreiben Sie uns gerne über unser Kontaktformular.

Incident Response – Ihre Vorteile bei intersoft consulting services
Sofortige Verfügbarkeit
Unser Team steht Ihnen 24/7 zur Verfügung – vor Ort oder remote.
Zertifizierte Fachkompetenz
Unser CSIRT besteht aus qualifizierten IT‑Forensikern, Security-Spezialisten und Krisenmanagern mit Mehrfachzertifizierungen.
BSI-anerkannte Qualität
Als qualifizierter APT-Response-Dienstleister sind wir vom BSI anerkannt. Interner Aufbau dieser Qualifikation erfordert erheblichen Schulungsaufwand.
Mobiles Forensik-Labor
Mit dem DEVIL analysieren wir Daten direkt vor Ort. Interne forensische Analysen beschränken sich auf vorhandene Infrastruktur und oft fehlt es am passenden Toolset.
Freihaltung interner Ressourcen
Wir übernehmen das vollständige Incident Response Management und entlasten Ihre IT‑Abteilung für das Tagesgeschäft.
Präventive Maßnahmen
Penetrationstests, Schulungen und Incident Response Plan – noch bevor ein Vorfall eintritt. Intern wird Prävention häufig durch das Tagesgeschäft verdrängt.
Erfahrung aus zahlreichen Einsätzen
Unsere Kunden vertrauen auf uns. Unser Team bringt Erfahrung aus unterschiedlichen Branchen, Angriffsszenarien und über 100 Vorfällen pro Jahr mit.
Kenntnis betrieblicher Prozesse
Der interne IT‑Verantwortliche kennt Systeme, Abläufe und Ansprechpartner. Externe müssen sich zunächst einarbeiten.
Wir beraten Sie gerne!
Noch nicht genug?
Weitere Fragen und Antworten zu Incident Response
Wissenswertes zur IT‑Forensik
Einblicke rund um die Untersuchung digitaler Spuren und die Aufklärung von IT‑Vorfällen.


Hamburg, Unternehmensgröße >500
Firma bleibt aus Diskretionsgründen anonym
Hamburg, Unternehmensgröße >500
Firma bleibt aus Diskretionsgründen anonym
Berlin, Unternehmensgröße <50
Firma bleibt aus Diskretionsgründen anonym